En términos simples, el enmascaramiento de datos es el proceso de reemplazar información confidencial o sensible por datos ficticios pero realistas, conservando intacta la estructura y el formato original.
¿En qué se diferencia de la encriptación?
Es común confundir ambos conceptos, pero tienen objetivos distintos. La encriptación cifra el dato para protegerlo en tránsito o reposo, pero requiere una "llave" para volver a leer el dato real. El enmascaramiento, en cambio, es un proceso irreversible. Un dato enmascarado (como un RUT, un sueldo o un correo) se transforma en un dato "fantasma" que se ve y se comporta como real para el sistema SAP, pero no contiene información verdadera de tus clientes o colaboradores. No hay llave que pueda revertirlo, lo que lo hace perfecto para ambientes de prueba.
Para que los desarrolladores y equipos de calidad (QA) hagan bien su trabajo, necesitan datos que reflejen la realidad operativa de la empresa. La práctica histórica ha sido hacer un System Copy (copia de mandante) directo desde Producción hacia los ambientes de Desarrollo y QA.
¿Cuál es el problema?
Al hacer esto, estás entregando la base de datos más valiosa de tu empresa a un entorno con menores medidas de seguridad. Piensa en cuántas personas acceden a QA y Desarrollo:
- Consultores SAP externos.
- Desarrolladores freelance o fábricas de software.
- Testers y analistas QA.
- Usuarios clave haciendo pruebas de aceptación (UAT).
Tener RUTs, datos bancarios, salarios e historial médico reales circulando libremente en estos ambientes es, hoy en día, la puerta de fuga de información más común (y silenciosa) en las grandes organizaciones.
Con la inminente entrada en vigencia de la nueva Ley de Protección de Datos Personales (Ley 21.719) el 1 de diciembre de 2026, el escenario cambia radicalmente para las empresas en Chile. La creación de la nueva Agencia de Protección de Datos Personales trae consigo un estándar de fiscalización mucho más estricto y multas severas por infracciones.
Un error crítico en muchas organizaciones es creer que la ley solo protege la base de datos de Producción. Legalmente, si tus ambientes de Desarrollo, QA, Sandbox o Capacitación contienen datos reales (RUT, direcciones, sueldos, correos, datos de salud), están sujetos a las mismas exigencias de privacidad, seguridad y consentimiento que el entorno productivo.
Al implementar Libelle DataMasking, transformas los datos personales en datos ficticios irreversibles. De esta forma, tus ambientes no productivos quedan fuera del alcance de los riesgos de cumplimiento (Compliance), protegiendo a la empresa frente a la nueva normativa sin afectar el trabajo de tus desarrolladores.
Nota: Te sugerimos siempre revisar las implicancias específicas de la normativa con la fiscalía o asesoría legal de tu empresa.
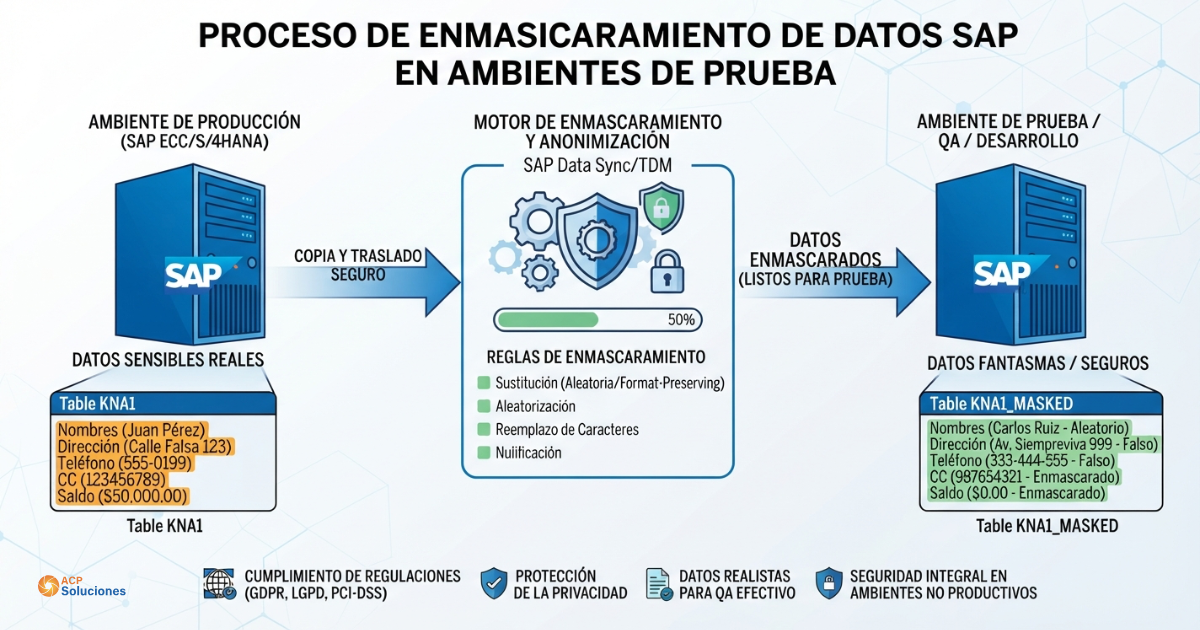
Para garantizar la consistencia de tus sistemas, el motor de enmascaramiento actúa como un escudo entre tu entorno de Producción y tus ambientes de Prueba (QA / Desarrollo).
Como se ilustra en el siguiente diagrama, durante el traslado de la base de datos (System Copy), la herramienta aplica reglas de anonimización automáticas. Los datos sensibles reales (como nombres, direcciones o saldos de la tabla KNA1) son sustituidos o aleatorizados antes de llegar al ambiente de prueba. El resultado es un entorno con "datos fantasmas" totalmente seguros y realistas, garantizando el cumplimiento normativo sin romper la estructura técnica que requieren tus desarrolladores para trabajar.
- Más de 40 algoritmos listos para usar:
Enmascaramiento de nombres, direcciones, tarjetas de crédito, correos, sueldos y más, sin necesidad de programar nada desde cero.
- Integridad referencial cruzada:
Si enmascaras a "Juan Pérez" como "Carlos Ruiz" en el módulo de HR, el sistema lo cambiará exactamente a "Carlos Ruiz" en Finanzas (FI) o CRM, manteniendo la consistencia de los datos en todo el ecosistema SAP.
- Plantillas preconfiguradas para SAP:
Incluye reglas listas para usar en módulos como ERP, FI/CO, HCM, SD, CRM y SRM.
- Ejecución repetible:
Ideal para integrarlo de forma automática cada vez que haces un refresh o System Copy.
- Modo Simulación (Dry-Run):
Te permite probar y validar las reglas de anonimización antes de ejecutar los cambios reales en la base de datos.
- Bases de Datos:
Compatibilidad nativa con SAP HANA, SAP ASE, MaxDB, Oracle, Microsoft SQL Server, IBM DB2, PostgreSQL, MySQL y MariaDB.
- Entornos de Infraestructura:
Funciona a la perfección tanto en arquitecturas On-Premise (servidores locales) como en la nube pública (AWS, Microsoft Azure, Google Cloud) y nubes privadas.
- Más allá de SAP:
Aunque está optimizado para entornos SAP, Libelle DataMasking también puede anonimizar bases de datos de sistemas No-SAP desarrollados a medida.
Un factor crítico al evaluar herramientas de enmascaramiento es el impacto en la ventana de tiempo del System Copy. Según los datos oficiales del fabricante, Libelle DataMasking cuenta con un rendimiento excepcional, siendo capaz de procesar hasta 200.000 registros por segundo.
En escenarios de gran volumen, esto permite anonimizar bases de datos de hasta 5 TB en aproximadamente 3 horas. Esta eficiencia asegura que tus ambientes de prueba estén listos rápidamente, sin generar cuellos de botella en los proyectos de desarrollo.
Al elegirnos como tu partner tecnológico, no solo adquieres una licencia, sino el respaldo de un equipo de expertos SAP Basis. Nuestro enfoque incluye:
- Integración transparente:
Acoplamos el enmascaramiento directamente a tu ciclo de System Copy o Client Refresh para que funcione de manera automatizada.
- Implementación ágil:
Plazos de despliegue rápidos, adaptados a la urgencia normativa o de proyectos de tu empresa.
- Soporte local experto:
Acompañamiento técnico en español, en tu misma zona horaria (Chile) y con un profundo conocimiento de la infraestructura corporativa local.
Si tu empresa está planificando o ejecutando una migración hacia la nube, asegurar la privacidad de los datos desde el día cero es fundamental. Conoce cómo nuestro servicio de Acompañamiento Técnico y Funcional SAP RISE PCE puede apoyarte en esta transición, garantizando el cumplimiento de la Ley 21.719 en cada etapa del proyecto.
No, el proceso de anonimización se ejecuta durante o después del System Copy hacia el entorno de prueba. No toca, no bloquea ni sobrecarga tu base de datos de producción.
Sí. Aunque Libelle incluye plantillas preconfiguradas para módulos SAP, el motor es compatible con las principales bases de datos del mercado (Oracle, SQL Server, PostgreSQL, etc.) y puede enmascarar sistemas desarrollados a medida.
Absolutamente. Al transformar los datos en información ficticia irreversible, tus ambientes no productivos dejan de contener "datos personales" reales. Esto los exime de los riesgos de privacidad y fuga de datos que fiscaliza y sanciona la nueva normativa.
La entrada en vigencia de la nueva Ley de Datos no da tregua. Evita riesgos innecesarios y asegura tus proyectos SAP con una herramienta que automatiza el cumplimiento desde el primer día.
